
- Articoli
- 7+ Note
- Focus
- OSCP · Red Team
- Struttura
- Recon → Exploit
Risorse Articoli
Filtri
 Recon & mapping
Guide e Risorse
Concetti teorici, mindset, checklists e link esterni per organizzare lo studio, pianificare i lab e non buttare tempo.
Continua a leggere Continua a leggere guides-resources
Binance Hackerata: il Più Grande Attacco Hacker di Sempre
Binance è stata hackerata: 6,3 miliardi rubati su 10 blockchain. L'attacco con EIP-7702, il gruppo nordcoreano dietro, fondi congelati e rischi per gli utenti.
Continua a leggere Continua a leggere guides-resources
AWS CLI Linux: Pentest ,Enumeration ,Attacco e Difesa
AWS CLI su Linux per il pentesting di Amazon Web Services: comandi di enumeration IAM, S3, EC2 e Lambda, verifica dei permessi e privilege escalation cloud.
Continua a leggere Continua a leggere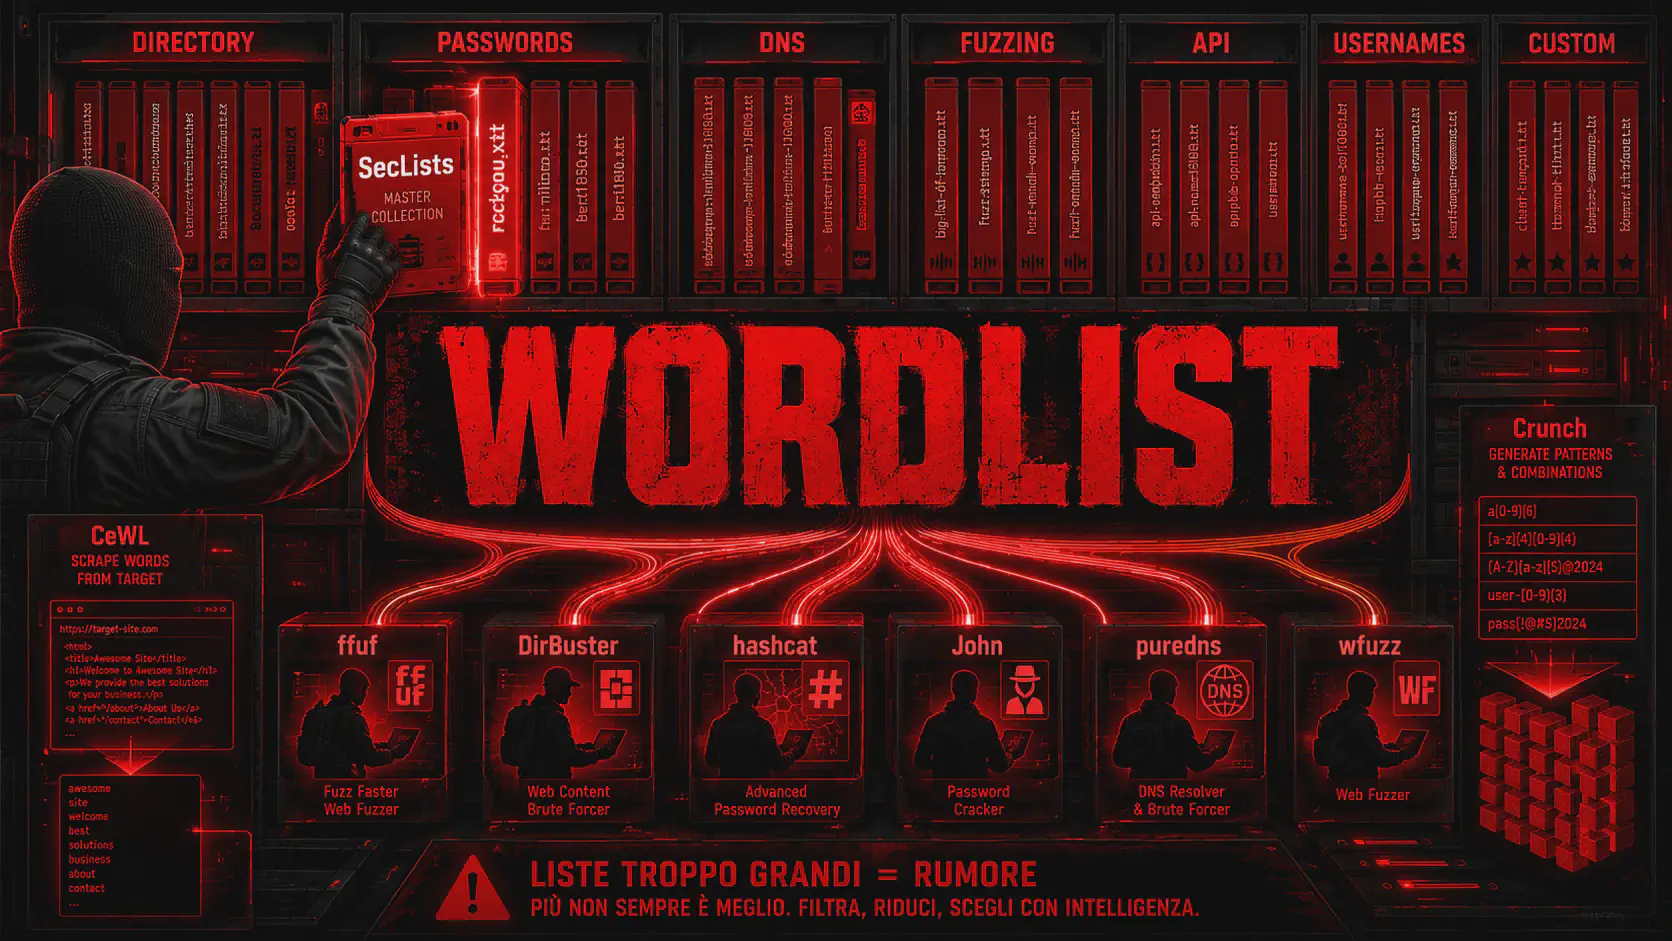 guides-resources
Wordlist per Pentesting: SecLists, RockYou, CeWL e Crunch
Scopri quali wordlist di SecLists usare per directory fuzzing, password cracking, DNS e API, con path su Kali Linux e liste custom create con CeWL e Crunch.
Continua a leggere Continua a leggere tools
DirBuster su Kali: directory brute force con GUI e wordlist
Usa DirBuster su Kali per trovare directory e file nascosti: configurazione GUI e headless, wordlist, ricorsione, soft-404 e confronto con ffuf e feroxbuster.
Continua a leggere Continua a leggere guides-resources
HackIta: blog di Ethical Hacking, Pentesting e CyberSecurity
HackITA è il blog multilingua per hacker etici: guide pratiche e walkthrough di sicurezza offensiva, Active Directory, web security, privesc e pentesting.
Continua a leggere Continua a leggere guides-resources
Exploit-DB: Database di Exploit e PoC per Penetration Testing
Guida pratica a Exploit-DB e SearchSploit: ricerca di exploit e CVE, filtri web, GHDB, Shellcodes, integrazione Nmap e verifica dei proof-of-concept.
Continua a leggere Continua a leggere